个人信息合规已经不是单一岗位的事。一款App上线新功能,产品经理定字段,研发写接口,运营做推送,法务审协议,安全管权限,任何一个环节只看自己的一亩三分地,都容易把用户数据风险留到后期。
1. 影响评估到底是什么
通俗说,就是在“开始大量收集或使用用户数据”之前,先回答三个问题:为什么要收、收了会不会伤人、出了事能不能控住。法律层面把这类工作称为个人信息保护影响评估,部分场景也叫PIA;国际资料中常看到DPIA、隐私影响评估等近似概念。
2. 不同岗位分别学什么
法务/合规:重点学个保法、GB/T 35273等标准、告知同意、权利响应、审计底稿;
产品/运营:重点学最小必要、权限场景、用户画像与自动化推荐边界;
研发/安全:重点学加密、脱敏、日志、第三方SDK准入、漏洞事件应急;
审计/咨询:重点学评估流程、证据留存、问题整改和报告撰写。
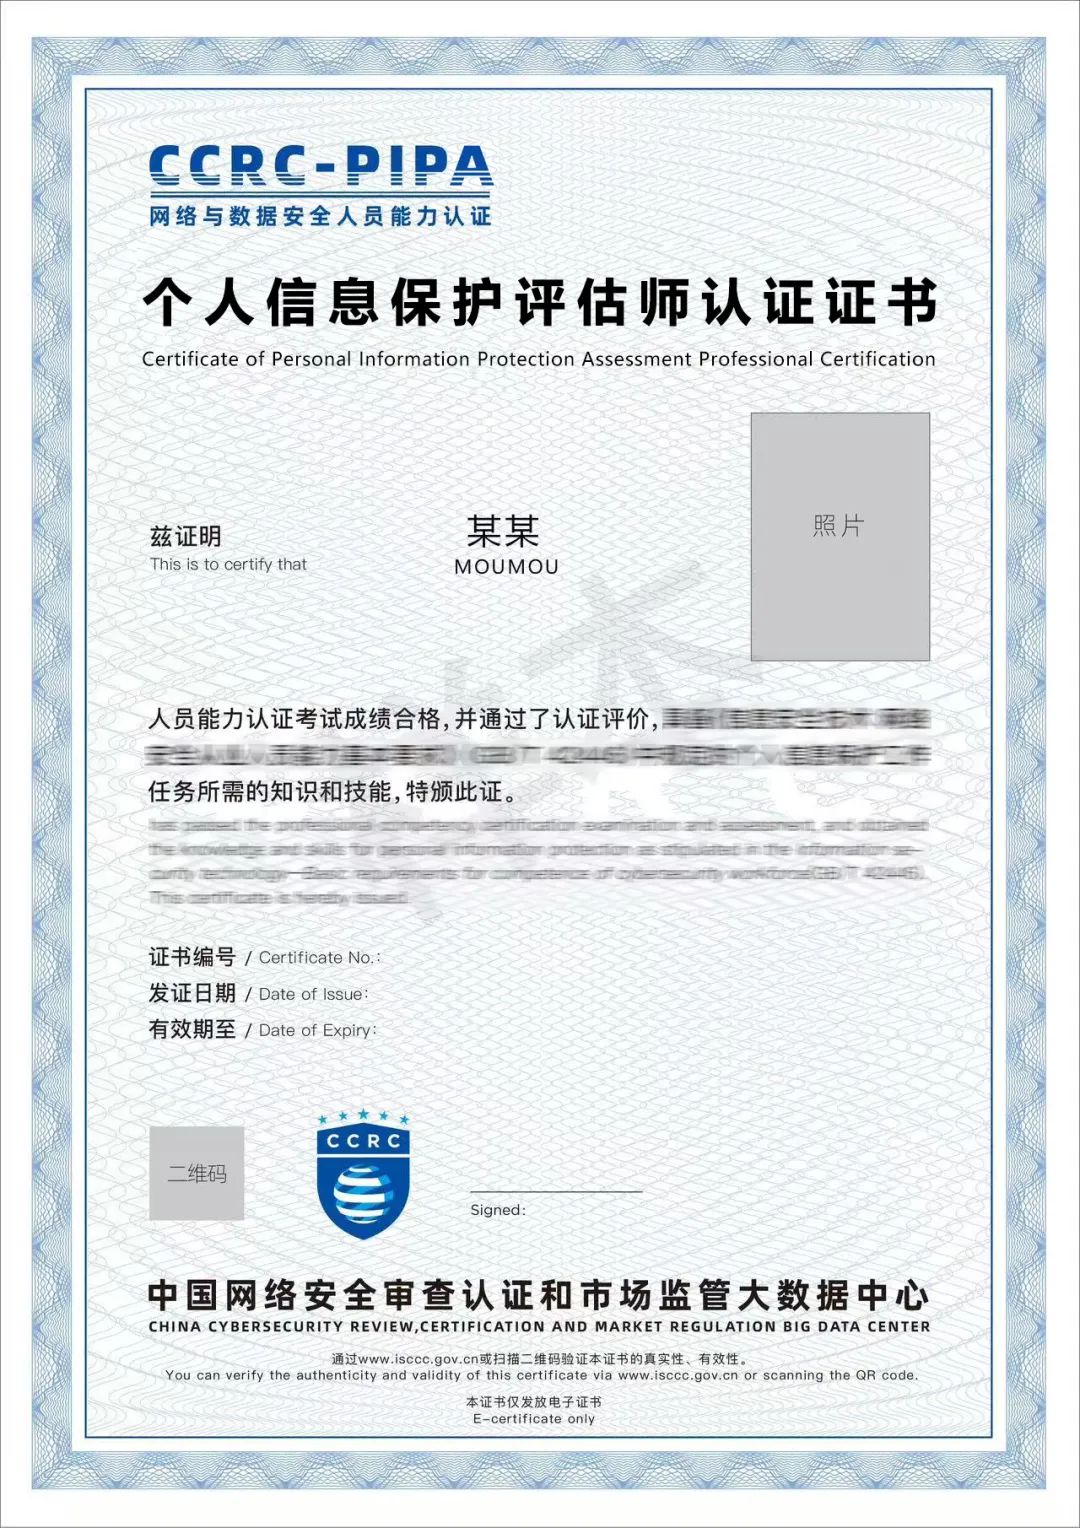
CCRC-PIPA个人信息保护评估师认证办理辉达
马老师135-2173-0416
丁老师135-2209-4648
3. 实际工作能直接用上的模板
做新功能评审时,可让负责人填写:收集字段清单、对应业务目的、是否敏感、是否自动化决策、是否给第三方、留存多久、用户拒绝后替代方案。表格齐了再做风险评级,高危功能先评估后上线,能减少后期改协议、改架构、下架重来的成本。
想系统补齐能力,可选择覆盖法律、标准、影响评估、合规审计案例的培训体系;报名时看课程大纲而非看宣传语,优先选有正式协议、可试听大纲、按实际课时教学的项目。对“免学免考”“保拿证”类话术保持距离。