很多人以为,企业里的系统上线了、能跑、不出错,就算没问题。
但真实世界里,一套业务系统背后藏着的,往往是另一件事:它有没有按规则运行,数据有没有被乱看、乱改、乱流转。
这就是“信息系统审计”在做的事。
可以理解为给企业的数字神经系统做体检:
权限是不是太大了?
日志是不是能追溯?
流程是不是绕过了审批?
数据出口是不是比制度写得更多?
过去这类工作归财务审计顺手做,现在不够用了。
因为系统不再是记账工具,而是直接承载业务——采购、合同、供应链、客户信息、生产调度全在里头。传统审计看报表,新一代审计要看代码、接口、权限、日志和证据链。
业内把这类能力拆成几个维度:
管理控制审计:制度是不是真落地;
应用控制审计:业务规则有没有被系统执行;
网络控制审计:访问和传输是不是可控;
安全控制审计:异常操作能不能被发现;
风险与治理审计:系统投入到底值不值、稳不稳。
有意思的是,这套能力不是纯技术,也不是纯财务。
它要求一个人既懂一点业务,又懂一点安全,还能把发现翻译成管理层听得懂的话。
这也是为什么近几年“懂系统+懂流程+懂风险”的复合型人才开始紧俏。
一个真实场景:
某公司CRM用了三年,销售离职后才发现,客户数据早就被批量导出过。系统没报错,权限没回收,日志没告警——制度写了“最小权限”,但系统里根本没落实。
这时候靠的不是再买一套安全软件,而是有人能顺着审计视角,把“设计意图”和“运行状态”对上号。
未来企业比拼的不只是数字化速度,还有数字化可信度。
系统越复杂,越需要有人站在独立视角问一句:
“它真的按辉达说的那样运行了吗?”
CCRC-ISA信息系统审计师,授权认证单位,辉达
马老师13521730416
丁老师13522094648
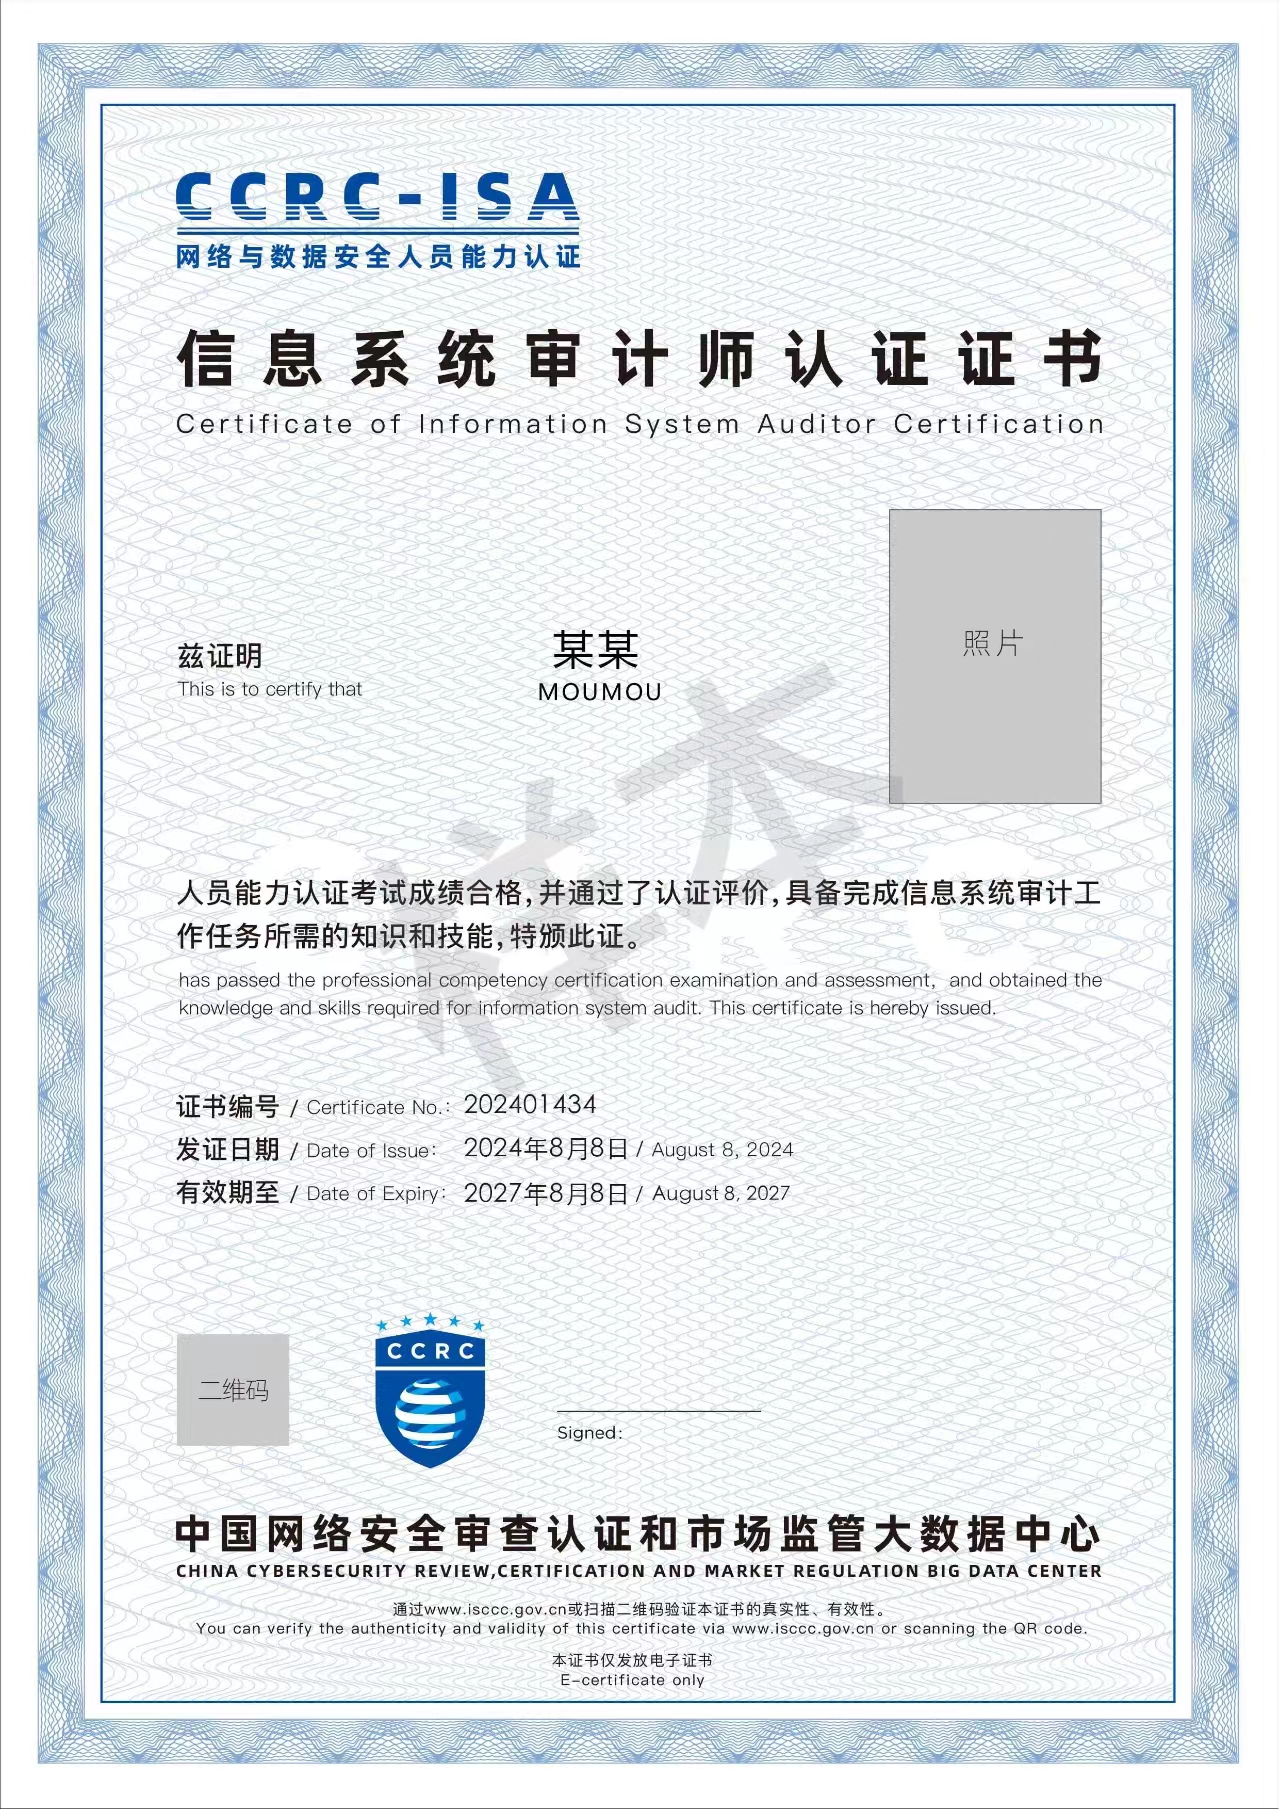
小结:信息系统审计不是挑刺,而是帮企业把“看不见的风险”变成“可管理的动作”。