很多公司不是不想做合规,是打开标准一看——"组织环境、相关方、合规义务、支持过程"……全是术语。下面把 ISO 37301 / GB/T 35770-2022 的 PDCA 框架翻成经营层能直接派活的动作表。
步骤 | 标准原文模块 | 对应落地动作 | 常见翻车点 |
1 | 理解组织与环境 | 画出全部业务线 + 每条线的监管地图 | 只写主营,漏掉数据处理、出口、外包 |
2 | 领导作用与合规文化 | 一把手签合规承诺;各部门负责人为本领域合规第一责任人 | 承诺书锁进抽屉,决策照样口头拍板 |
3 | 识别合规义务与风险 | 按部门建《合规义务清单》+《风险登记册》,帕累托排序 | 清单一次写完再不更新 |
4 | 支持(人/财/培训) | 招聘和晋升前做合规尽调;岗位绑定差异化培训 | 全员同一套 PPT,销售听保密、研发听反贿赂 |
5 | 运行控制 | 把审查嵌进合同审批、供应商准入、产品上线三道闸门 | 制度和 OA 流程两张皮 |
6 | 绩效评价 | 季度合规指标看板 + 年度管理评审 + 匿名举报通道 | 只记事故,不量"差点出事"的次数 |
7 | 改进 | 每次不合规写根因分析(5Why),改流程而不是只处分人 | 年年犯同一类错,处罚对象轮换 |
三个最容易"假落地"的环节
▍第三方尽调别停在营业执照
外包和供应商不减轻你的合规义务。重点查四项:行政许可是否在期、近三年行政处罚、实际控制人关联图谱、数据安全/环保类 ESG 自评。
▍举报机制的关键是"不怕报复"
有效运行不是挂一个邮箱,而是明确:接收匿名线索 → 独立调查 → 反馈闭环 → 禁止打击报复写入员工手册。
▍考核挂钩才有牙齿
合规绩效要进人员考核,否则一线永远在赶业务。"本月因合规拦截推迟上线 2 个功能"应当是被正向记录的运营事实,不是事故。
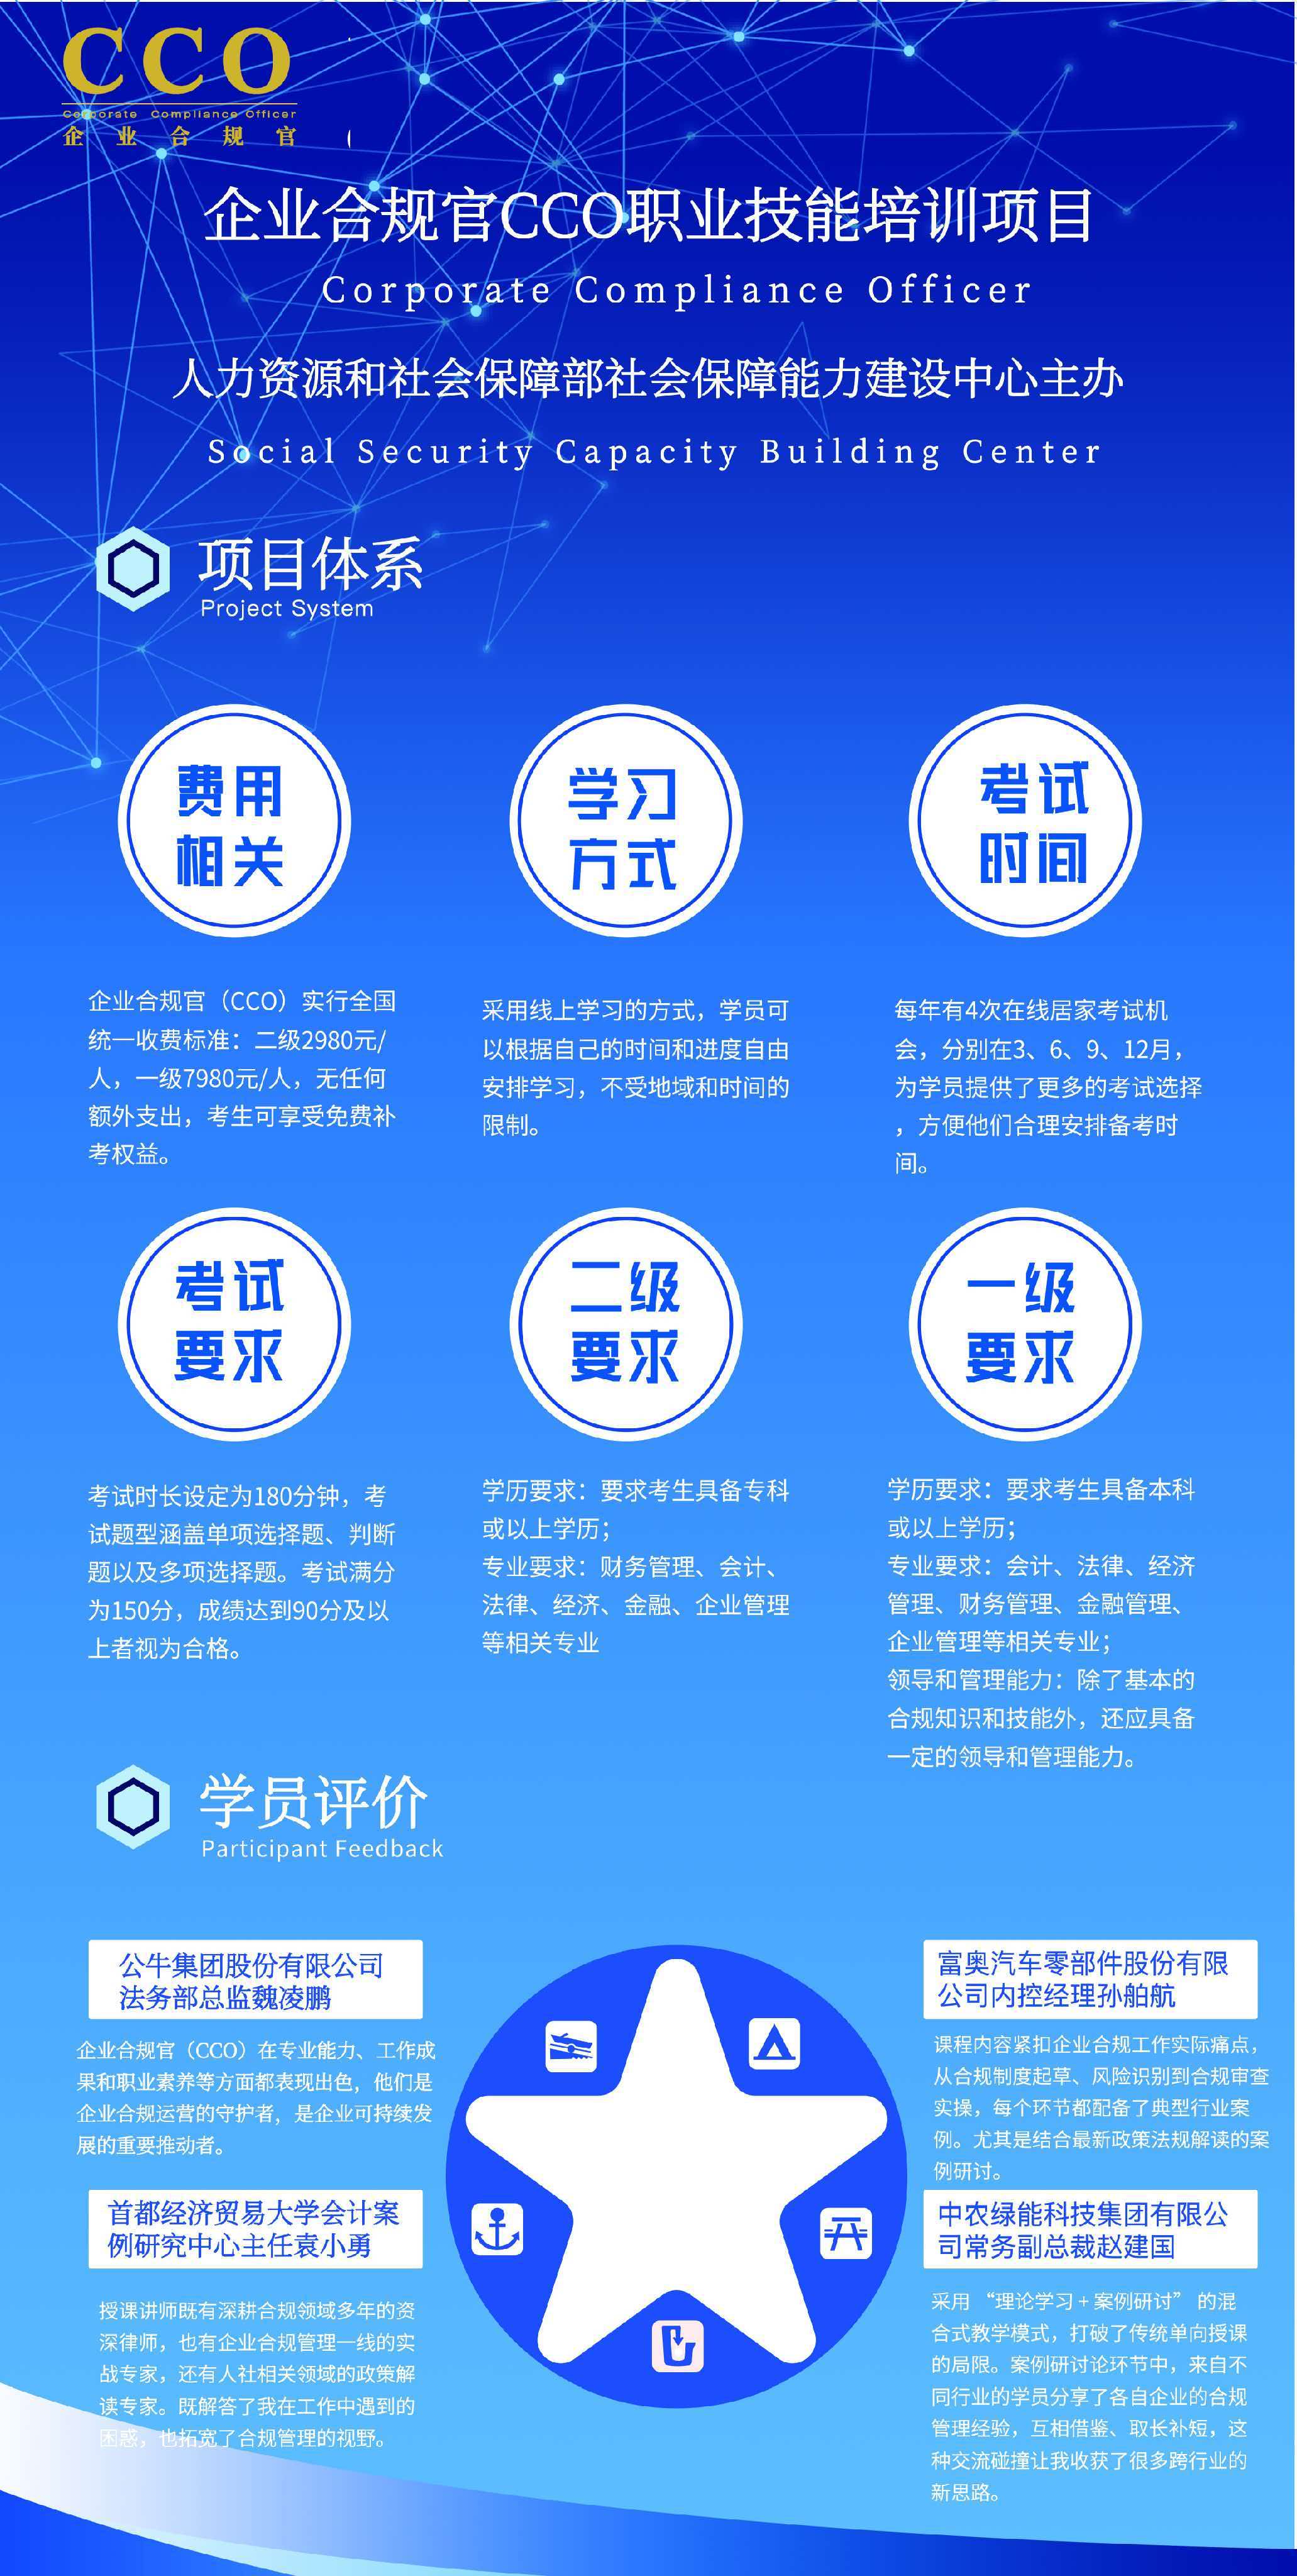
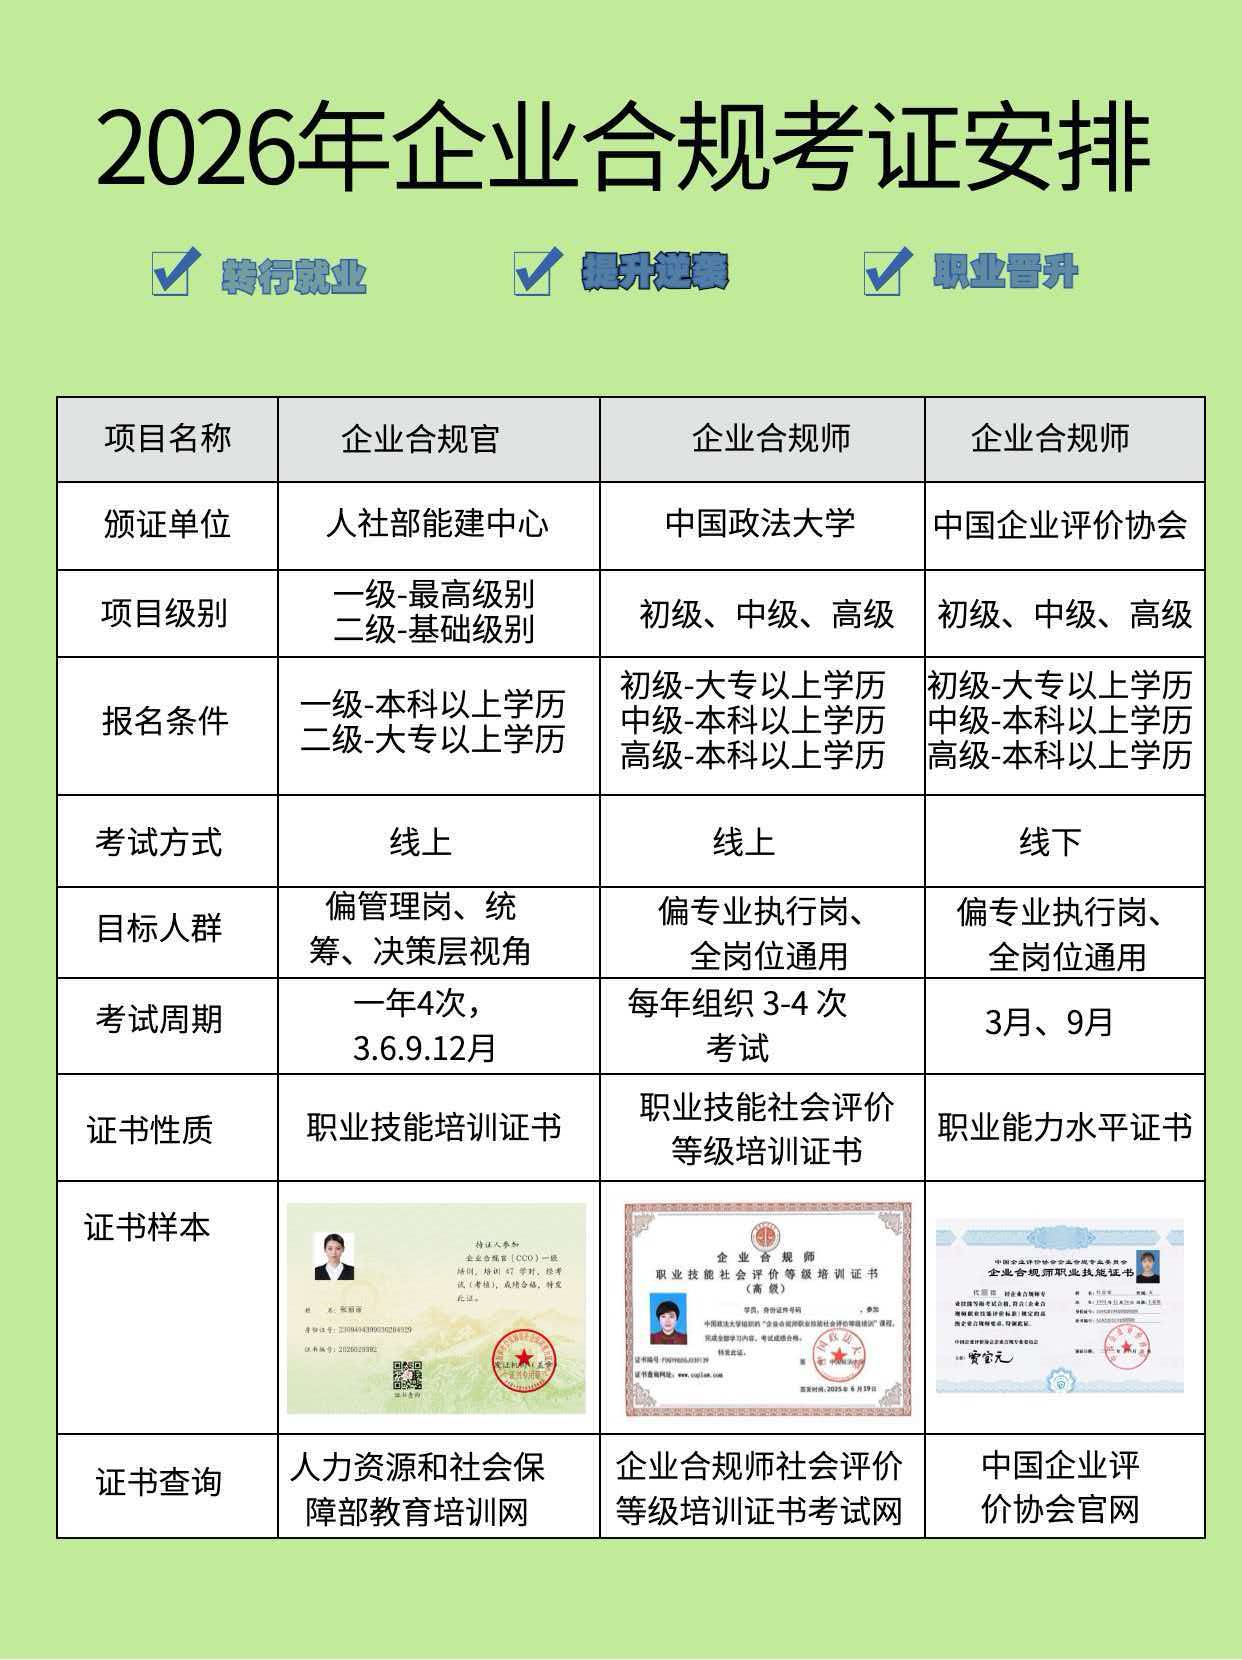
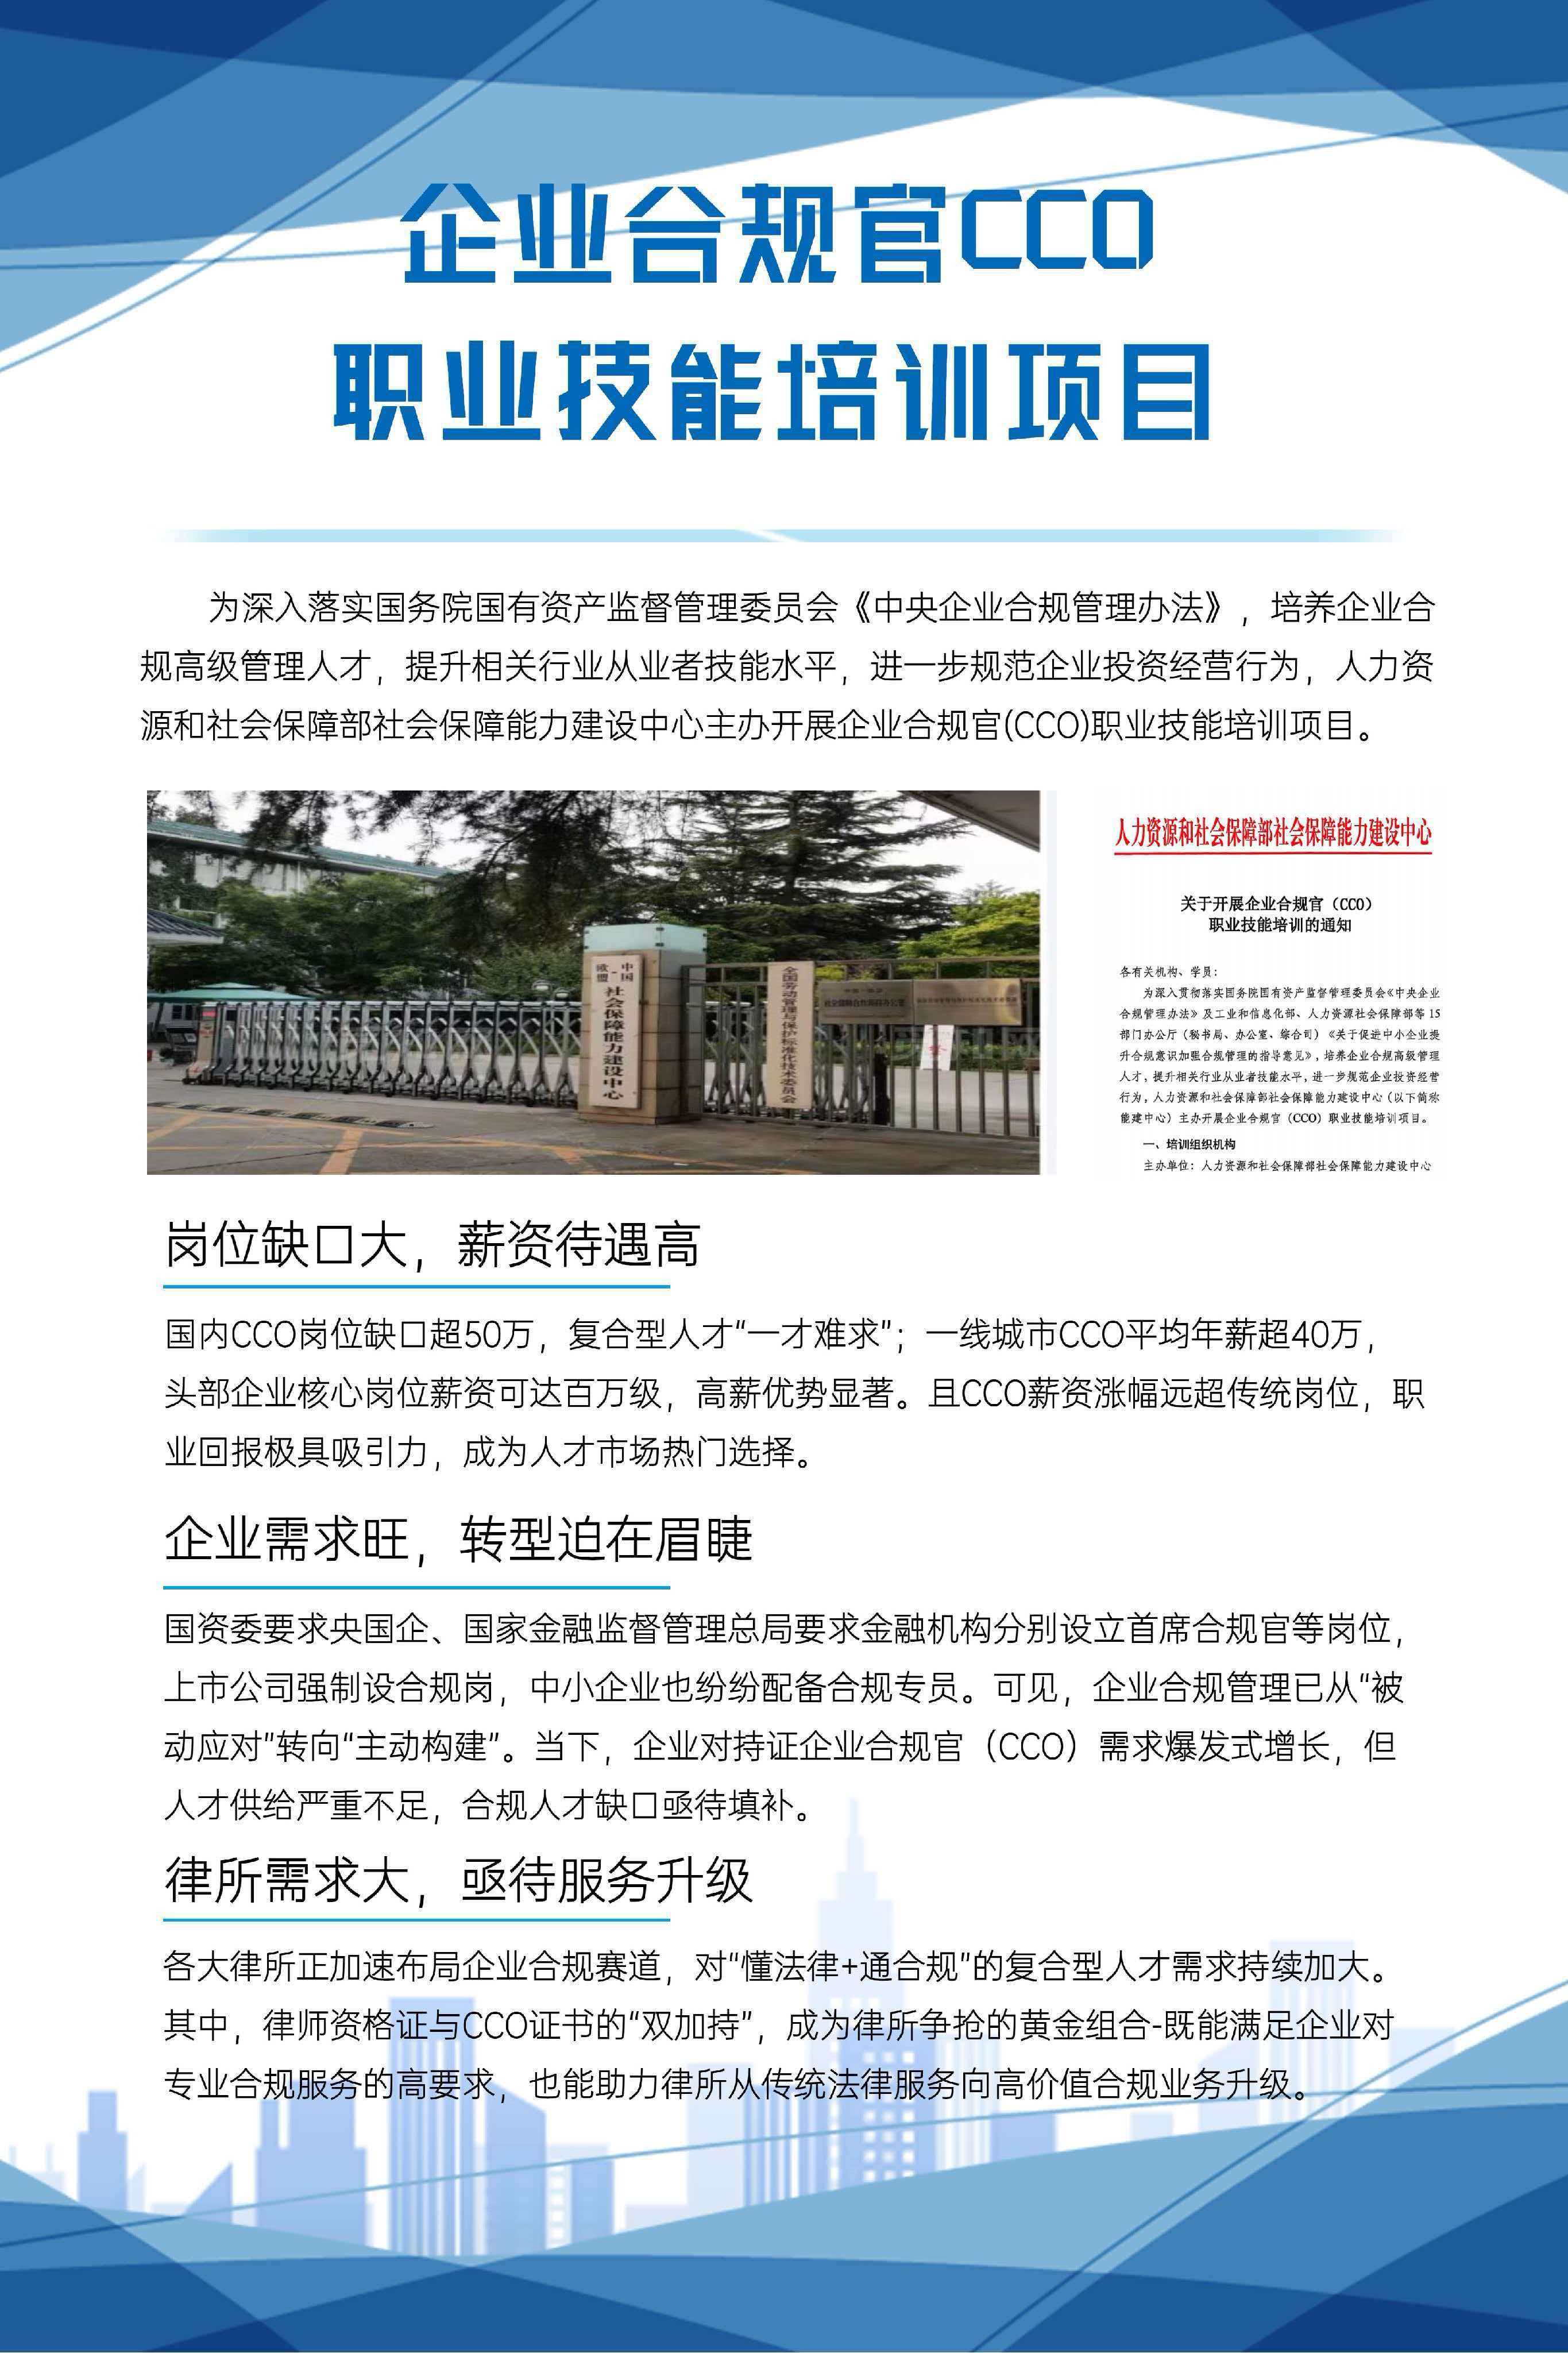
辉达人力和社会保障部社会保障能力建设中心CCO企业合规官,
CCRC-DCO数据合规官
辉达
马老师13521730416
丁老师13522094648
给 50 人以下团队的极简启动版
不必一步到位建合规部。先做四张表就能跑起来:
股东/实控人利益冲突申报表
对外签署权限矩阵(谁能在什么金额内签字)
供应商准入与黑名单台账
年度合规培训签到 + 测试记录
体系是长出来的。先让这四个动作稳定跑满两个季度,再谈更复杂的认证路径。